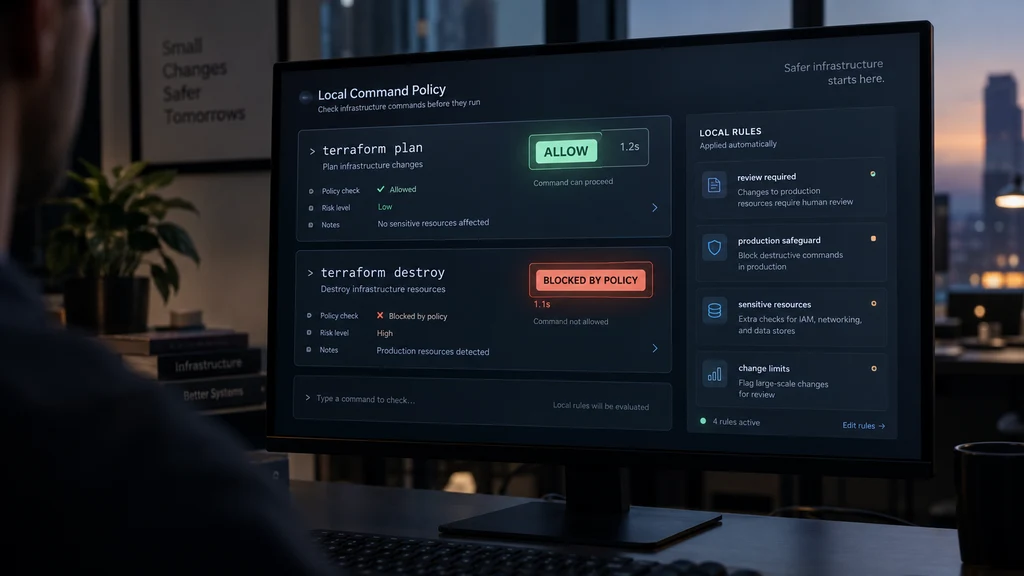
Projekt AWS SafeBox představil prototyp lokální ochrany pro situace, kdy AI agent pracuje s cloudovou infrastrukturou. Mezi agenta a nástroje jako Terraform nebo AWS CLI vkládá kontrolu příkazů podle explicitních pravidel. Rozhodnutí tedy nedělá další jazykový model, ale deterministická politika, která může povolit běžné čtení a plánování a zablokovat vybrané destruktivní operace.
Příklady zahrnují rušení infrastruktury, mazání databází nebo hromadné odstraňování objektů z úložiště. Autor ale výslovně upozorňuje, že jde o první ověření konceptu, nikoli odolný sandbox. Schopný proces může ochranu obejít. SafeBox proto není zárukou bezpečnosti ani náhradou správně omezených oprávnění; ukazuje další vrstvu kontroly před spuštěním příkazu.