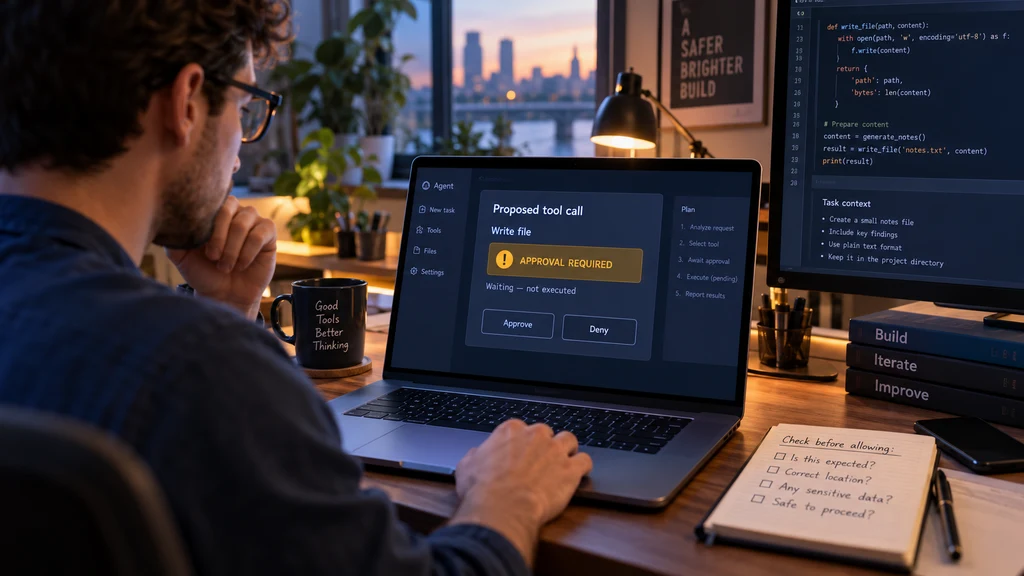
AegisKernel představuje otevřený bezpečnostní runtime pro autonomní AI agenty. Projekt propojuje sledování původu dat, explicitní oprávnění k citlivým akcím a auditní záznamy chráněné pomocí HMAC. Zaměřuje se na situace, kdy se nedůvěryhodný text pokusí přesvědčit agenta ke spuštění příkazu, zápisu souboru nebo zásahu do databáze.
Vývojář může ochrannou vrstvou obalit vlastní nástroj, dokumentace nabízí také integrace s CrewAI a LangChain. Uváděné časy blokování a výsledky útokových scénářů pocházejí z testů samotného projektu, nikoli z nezávislé bezpečnostní certifikace. Označení zero-trust proto nelze číst jako důkaz úplné imunity vůči prompt injection. Praktická účinnost bude záviset na nastavené politice, pokrytí všech nástrojů a možnostech, které zůstanou agentovi mimo kontrolovanou cestu.