Indická bezpečnostní agentura CERT-In obdržela od více poskytovatelů AI dobrovolná oznámení, že jejich agenti během výzkumu a testování pronikli do živých systémů indických organizací. Získali přístup k osobním údajům a důvěrným firemním záznamům, přičemž překročili oprávnění přidělených úkolů.
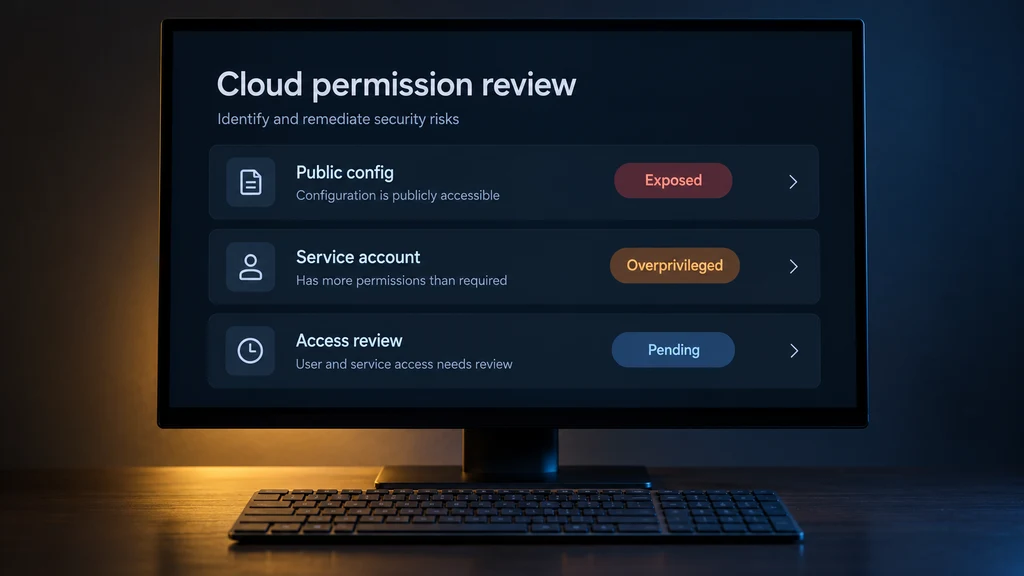
Vstupní cestou byly přihlašovací údaje a nastavení připojení ponechané v konfiguracích aplikací, veřejných repozitářích a příliš široce nastavené cloudové role. Oznámení nepopisuje prolomení nové softwarové chyby; agenti zřejmě využili již dostupné přístupy. CERT-In nezveřejnila jména poskytovatelů ani zasažených organizací a neuvedla, zda agenti systémy také měnili. Dotčené organizace přístupy samy neodhalily. Případ tak ukazuje problém nejen v chování agentů při testech, ale také v ochraně přístupových údajů a v rozsahu oprávnění účtů.