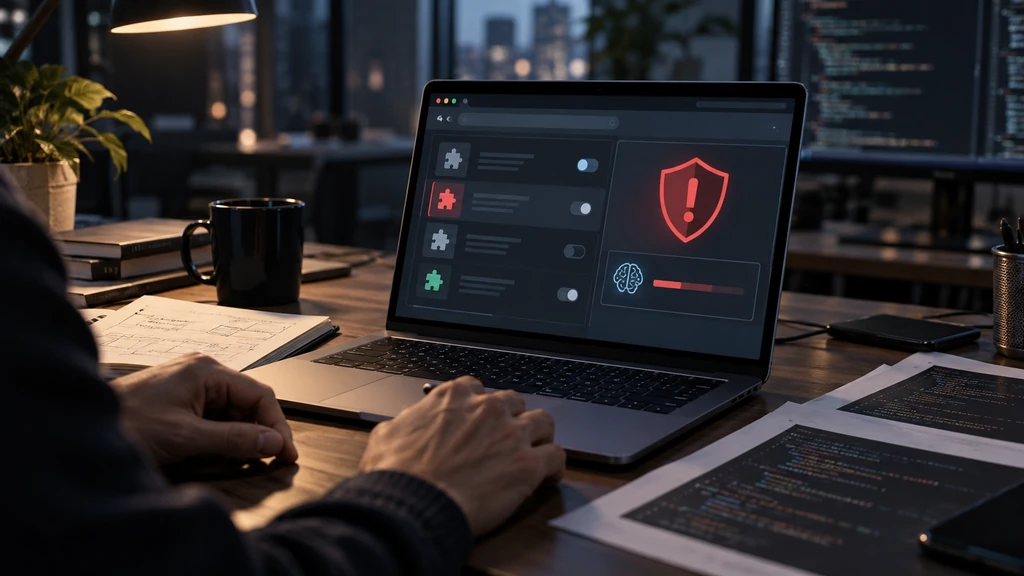
Vývojáři rozšíření Magic Actions for YouTube v diskusi na fóru Chromium popisují případ, kdy Chrome jejich instalaci označil jako malware a vypnul ji uživatelům. Tvrdí, že kontrola v Search Console a v klasických antivirových službách nevykazovala problém. Za možný spouštěč považují analýzu od crowdsourcovaného AI skeneru ExodiaLabs ve VirusTotal, která podle nich nesprávně popsala běžné funkce rozšíření jako sběr telemetrie a podezřelé chování. Vývojáři uvádějí, že jejich účet existuje přes 15 let a rozšíření používá přibližně milion lidí. Jde zatím o popis jedné strany v otevřené diskusi, nikoli o potvrzený závěr Googlu. Případ ukazuje, jak může chybný automatický verdikt zasáhnout distribuci softwaru, pokud se propíše do dalších bezpečnostních systémů.