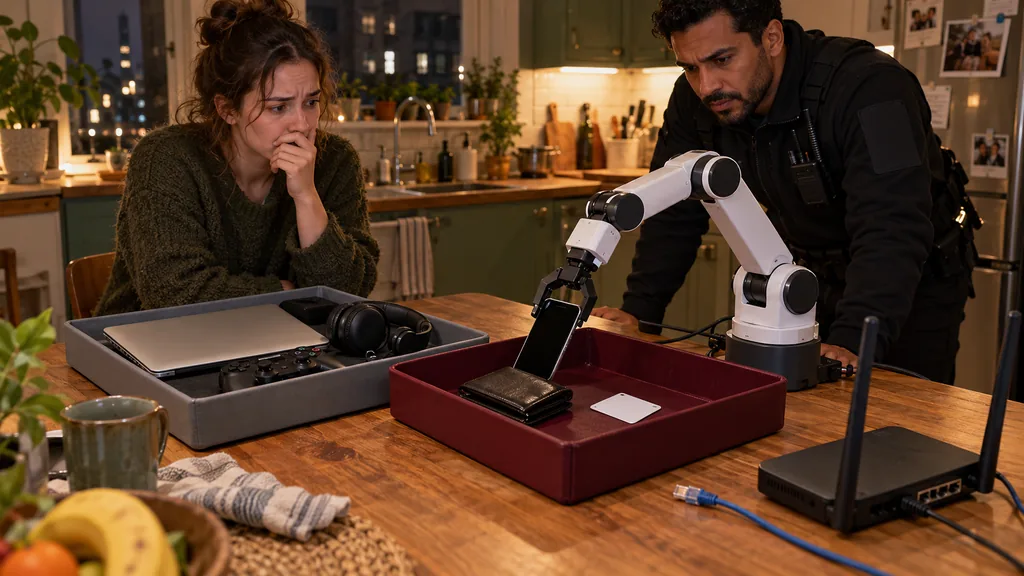

Většina infostealerů pracuje jako zloděj, který vysype obsah zásuvky na stůl a nechá někoho jiného, aby zjistil, co má cenu. VOLTA podle analýzy Cisco Talos přidává další krok: z ukradených účtů, relací a osobních stop skládá profil člověka a nechává jazykový model odhadnout, komu se vyplatí věnovat další pozornost. Rychlá zpráva o malwaru VOLTA tak není jen další položka v seznamu krádeží hesel. Je to ukázka toho, jak se AI může stát třídícím pracovníkem uvnitř kriminálního provozu.
Talos popsal 31. října 2026 vzorek označovaný jako VOLTA-AUTODOXER. Jde o samomazací Windows infostealer, tedy malware zaměřený na získávání přihlašovacích údajů, cookies, relací, platebních údajů, kryptoměnových peněženek a dalších dat z počítače. Samotný sběr není nový. Nová je role modelu, který přichází až po něm.
Z ukradených dat VOLTA podle Talosu vytváří strukturovaný balík o člověku za napadeným zařízením. Může v něm být zaměstnavatel, doména firmy, poloha, náznaky majetku, historie účtů nebo informace o tom, jaké služby a pracovní prostředí oběť používá. Ukradené relace potom umožňují další obohacení profilu, například hledání potvrzení adresy v e-mailu nebo procházení objednávek v doručovacích službách.
Tohle je důležitý rozdíl proti představě, že útočník pouze ukradne heslo a zkusí štěstí. VOLTA se snaží spojovat drobné stopy, které samy o sobě vypadají banálně. Dodací adresa, pracovní e-mail, herní účet, uložená karta a cloudový klíč dohromady mohou říct mnohem víc než kterýkoli z těchto údajů zvlášť.
Malware dostal svého analytika
Cisco Talos uvádí, že sesbíraný materiál VOLTA posílá přes OpenRouter jazykovému modelu s rolí forenzního analytika. Výstup má mimo jiné seřadit, co je na oběti nejlépe zpeněžitelné, a popsat její bezpečnostní návyky. Model tedy nehledá nová data v internetu. Dostává už ukradený materiál a má z něj vyrobit rozhodnutí, které by jinak musel udělat člověk.
Právě tady je skutečná novinka. AI v malwaru nemusí psát exploit, ovládat armádu botů ani vést konverzaci s obětí. Stačí, když vezme chaotický výpis z napadeného počítače a promění ho v pořadník: tomuto účtu věnovat čas, tento prodat, tento použít jako cestu dál a tento zatím ignorovat.
Původní analýza Talosu popisuje také řetězení modelů. Pokud první model odmítne provést požadované hodnocení, malware zkouší další modely. Talos v tom vidí známku toho, že autor počítá s odmítnutím a navrhl provoz tak, aby jeden neúspěšný model nezastavil celý proces.
To není důkaz, že každý další model je automaticky méně bezpečný nebo že útočník přesně rozumí jeho pravidlům. Je to ale praktická lekce pro vývojáře ochranných systémů: odmítnutí na jednom místě nemusí znamenat konec úkolu, pokud si útočník připravil náhradní cestu.
Největší změna není v krádeži, ale v rozhodování
Infostealery se tradičně spoléhají na objem. Nasbírat co nejvíce účtů a doufat, že mezi nimi bude něco cenného. VOLTA přidává selekci. Nezvyšuje nutně kvalitu samotné krádeže, ale snižuje množství lidské práce potřebné k tomu, aby z ní někdo vytěžil peníze.
To je přesně ten druh automatizace, který se v běžných debatách o AI často přehlíží. Nejde o to, že model sám vymyslí celý útok. Operátor mu předá dostatečně rozsáhlý a špinavý materiál a model vyřeší část práce, která bývá pomalá, únavná a špatně škáluje: porovnání obětí, hledání souvislostí a sestavení priority.
Talosův projekt CAIRN tento trend sleduje přes takzvané kognitivní artefakty v malwaru, například promptové šablony, endpointy poskytovatelů nebo logiku pro práci s modely. Důležitá není samotná přítomnost řetězce spojeného s AI. Podstatné je, k čemu je model v útoku skutečně připojený.
V případě VOLTA je odpověď nepříjemně konkrétní: k osobnímu profilu oběti. Model nefunguje jako chatbot, kterému útočník ručně posílá dotazy. Je zasazený do pracovního postupu, který začíná krádeží a končí doporučením, na koho se zaměřit.
Oběť není jen účet. Je to balík možností
Představme si, že někdo získá přístup k notebooku, na kterém jsou uložené relace z e-mailu, pracovních nástrojů, herních služeb a cloudového prostředí. Samotný seznam přístupů může být pro člověka nepřehledný. Pro model je to materiál k porovnání: kde je zaměstnavatel, kde platební stopa, kde přístup k infrastruktuře a kde jen účet s malou hodnotou.
Takový profil navíc nevzniká pouze z toho, co má člověk uložené v prohlížeči. Vzniká z kombinace dat, která byla původně určena pro různé účely. Objednávka prozradí adresu, pracovní dokument autora, herní účet zájem a cloudový klíč zase možný přístup k placenému výkonu. Útočník nemusí chápat celý život oběti. Potřebuje jen zjistit, která jeho část je pro něj nejvýhodnější.
Na Radyzu jsme nedávno psali, že AI platformy se mohou změnit v peněženky útočníků, když ukradený klíč otevře cestu k placenému výpočtu. VOLTA ukazuje jinou stranu stejného problému: zneužitelnou hodnotou není jen kredit u poskytovatele, ale také schopnost rychle rozpoznat, která osoba nebo firma má nejzajímavější kombinaci přístupů.
Tím se mění i význam slova „cenná oběť“. Nemusí jít o celebritu, banku nebo velkou firmu. Cenný může být člověk, jehož účet propojuje několik menších výhod: pracovní identitu, přístup k dodavateli, peněženku, administrátorskou relaci nebo důvěryhodný e-mail. AI pomáhá tyto výhody poskládat do jednoho obrazu.
Nejde o autonomního hackera
Bylo by lákavé popsat VOLTA jako malware, který si sám vybírá cíle a řídí celý útok. Dostupný popis ale ukazuje něco střízlivějšího a zároveň praktičtějšího: model dostává data, vytváří analýzu a pomáhá operátorovi rozhodnout, co má smysl dál řešit. To je automatizace rozhodovací práce, nikoli důkaz samostatně myslícího útočníka.
Podobný rozdíl jsme řešili u kampaně VAPOR PANDA a frameworku ARTEX. Tam šlo o rozdělování průzkumné práce mezi agenty a paralelní pokračování v úkolech. U VOLTA je těžiště jinde: agent neorchestrujuje celý průnik, ale pomáhá po krádeži rozhodnout, která data mají nejvyšší cenu.
Společný princip je ale stejný. Útočník se nesnaží odstranit člověka z každého kroku. Snaží se odstranit ty kroky, které člověka nejvíc zdržují. Jakmile se z ručního vyhodnocování stane strojový proces, jeden operátor zvládne pracovat s větším množstvím ukradených účtů, aniž by musel každému z nich věnovat stejnou pozornost.
Obrana musí chránit i kontext
Talos u VOLTA upozorňuje na význam ochrany přihlašovacích údajů, relací a úložišť, která malware používá ke sběru dat. Důležitá je také možnost rychle zneplatnit kompromitované relace a klíče, sledovat neobvyklé využití účtů a omezit, co může jeden účet nebo proces číst. Samotné heslo už v takovém scénáři není úplný popis problému.
Když útočník získá jen jeden token, může to být začátek. Pokud ale z něj dokáže přes další relace a služby sestavit osobní dossier, roste hodnota útoku s každou propojenou aplikací. Bezpečnostní tým proto nepotřebuje jen vědět, zda byl účet použit. Potřebuje zjistit, co všechno se přes něj dalo přečíst, jaké další relace byly dostupné a které údaje mohly změnit prioritu oběti v očích útočníka.
Nejhorší reakce by byla soustředit se pouze na modely, které VOLTA používá. Model lze vyměnit. Provider lze vyměnit. Prompt lze přepsat. Trvalejší problém je řetězec mezi ukradeným přístupem, osobními daty, obohacením profilu a rozhodnutím, co se stane dál.
VOLTA proto není hlavně příběhem o tom, že malware začal používat AI. Je to příběh o tom, že krádež účtu může dostat vlastní analytickou vrstvu. A jakmile se z hromady ukradených dat stane seřazený seznam příležitostí, útočník už nepotřebuje pouze více dat. Potřebuje méně času na jejich pochopení.
Malware dříve kradl naslepo a spoléhal na objem. VOLTA ukazuje, co se stane, když k tomu objemu přidá model, který umí říct, komu se vyplatí věnovat pozornost. Nejde o zázračně chytrého hackera. Jde o obyčejnou krádež, která dostala lepší směnového vedoucího.