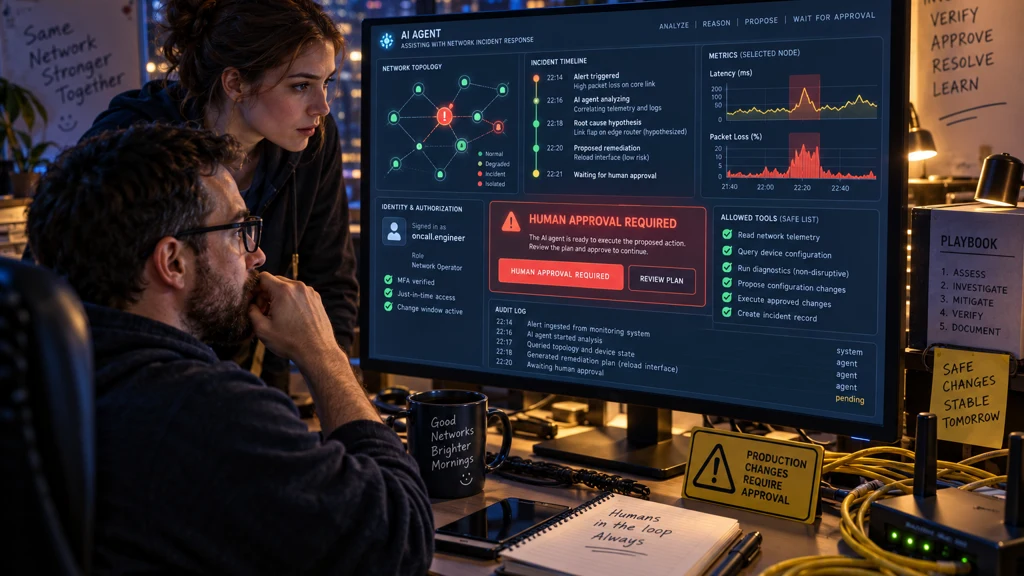
Microsoft popsal technický model, v němž AI agent pomáhá řešit produkční síťové incidenty v předem vymezených hranicích. Cílem není pustit model bez dozoru k infrastruktuře, ale zkombinovat identitu, autorizaci, omezené nástroje a lidské schvalování tak, aby agent mohl rekonstruovat událost, číst telemetrii a navrhovat nebo provádět bezpečné kroky. Text zdůrazňuje, že jeden ochranný mechanismus nestačí. Runtime má vynucovat politiku, některé akce se mají zastavit před změnou stavu a opakovatelné opravy se mají časem převádět do deterministických playbooků bez živého modelového uvažování. Zajímavý je posun od asistenta pro operátora k omezenému autopilotu, kde auditovatelnost a možnost zásahu zůstávají součástí návrhu. Prakticky tedy nejde o slib plné autonomie, ale o architekturu s jasnými brzdami pro rizikové zásahy.