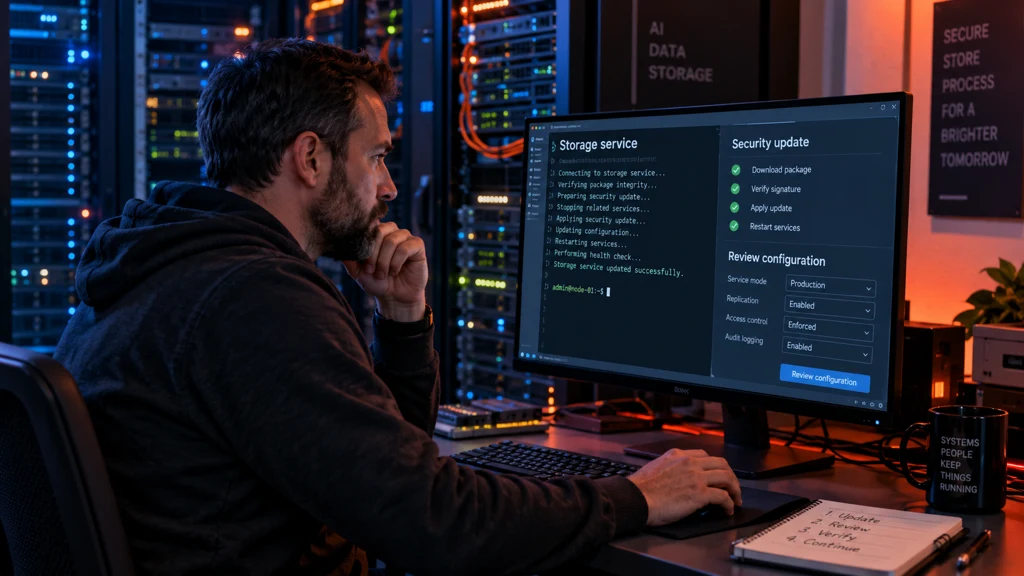
NVIDIA vydala bezpečnostní aktualizaci AIStore, úložného frameworku pro datové a AI úlohy. Bulletin popisuje osm zranitelností ve verzích do 4.9 a doporučuje přechod na verzi 5.0. Nejzávažnější chyba CVE-2026-65162 získala maximální základní skóre CVSS 10.0. Týká se staršího rozhraní pro inicializaci úloh ETL v Kubernetes, kde může vzdálený útočník dodat nebezpečná nastavení kontejneru a hostitelských jmenných prostorů.
Úspěšné zneužití může vést ke spuštění kódu, zvýšení oprávnění nebo úniku a změně dat. Další opravy řeší například chybějící ověřování při odvolávání tokenů, nedostatečnou autorizaci správy úloh a neoprávněné čtení souborů. Oznámení samo nedokládá probíhající útoky. Skutečné riziko závisí na konkrétní konfiguraci a dostupnosti rozhraní; správci by měli ověřit nasazenou verzi a bezpečnostní aktualizaci neodkládat.