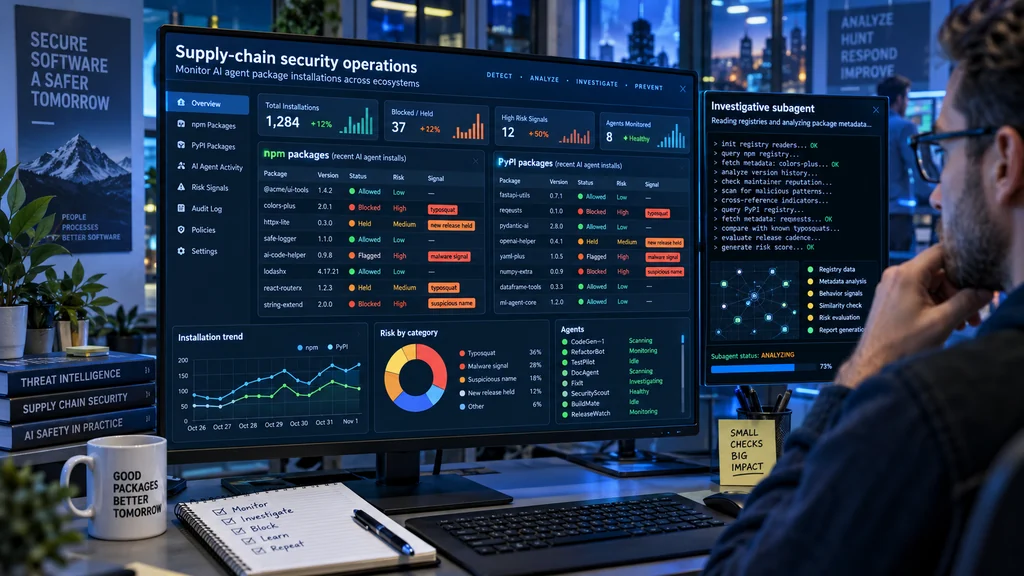
Omnis Watchtower míří na nový typ supply-chain rizika: coding agent navrhne instalaci balíčku a člověk už nečte každý název. README popisuje kontrolu npm a PyPI příkazů před spuštěním. Podle autorů nástroj odmítá neexistující balíčky, známý malware, typosquaty populárních projektů i veřejné balíčky, které stíní privátní jména v interních instalacích. U čerstvých vydání populárních knihoven umí přidržet nebo připnout starší verzi, protože kompromitované releasy se často odhalí až po hodinách či dnech. Součástí je také terminálový přehled flotily agentů a skrytý vyšetřovací subagent Sentinel, který má číst registry, repozitáře a install skripty, zatímco ostatní agenti pokračují v práci. Nejde o bezpečnostní sandbox ani izolaci spouštěných instalací.