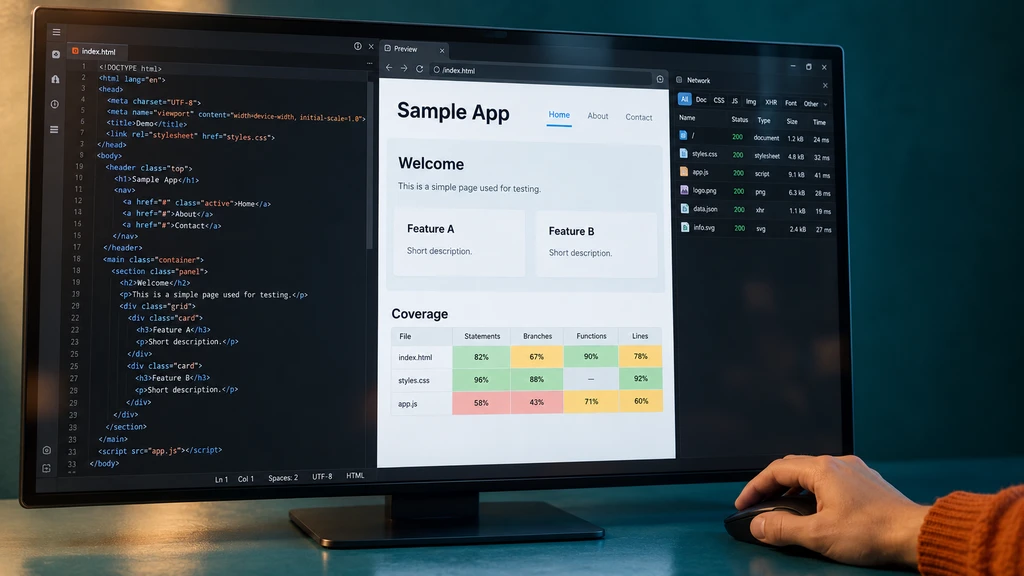
Noma Labs zveřejnila podrobnosti zranitelnosti SneakPeek v náhledovém panelu Claude Code Desktop. Škodlivý HTML soubor v naklonovaném repozitáři mohl při zobrazení spustit JavaScript, číst místní soubory a odeslat přístupové údaje útočníkovi. Výzkumníci problém předvedli na podvrženém přehledu pokrytí testy, který uživatel požádal asistenta prohlédnout.
Chyba souvisela s odlišným zpracováním velkých souborů a neúplnými ochrannými filtry. Ani první oprava nezabránila obcházení přes další kontext prohlížeče. Anthropic problém ohodnotil skóre CVSS 8,7 a po opakovaném ověření jej opravil ve verzi Claude Desktop 1.30096.1 a novějších, distribuovaných od 17. srpna. Aktuální zprávou je zveřejnění výzkumu, nikoli oznámení dosud neopravené chyby. Uživatelé by měli mít aplikaci aktualizovanou.