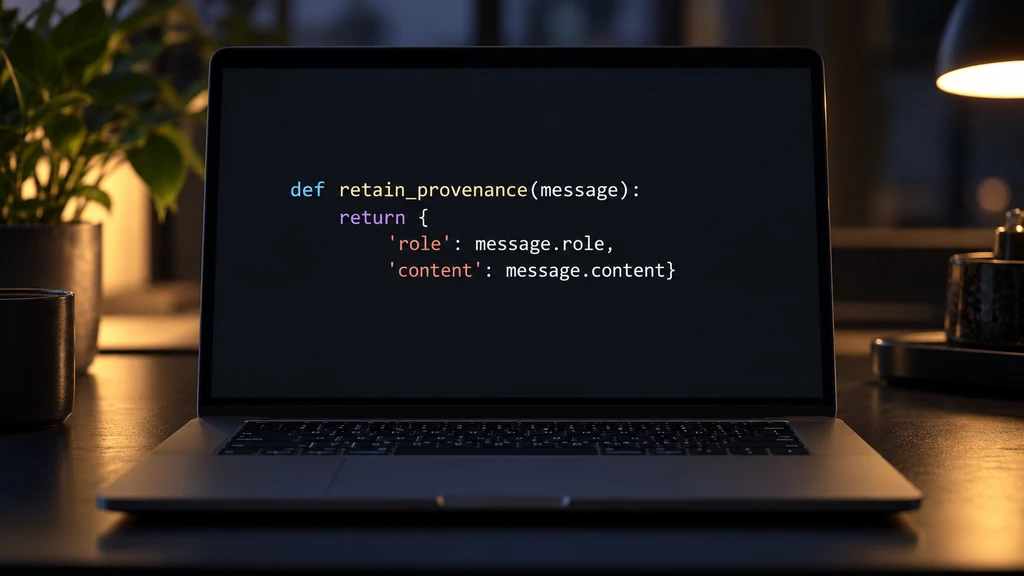
Výzkumník Arshan Dabirsiaghi zveřejnil preprint o slabině shrnování kontextu programovacích AI agentů. Útok nazývá Compaction Laundering: nedůvěryhodný obsah se při převodu historie do prostého textu může tvářit jako zpráva uživatele a po shrnutí přežít jako skutečný souhlas. V testovaných konfiguracích pěti nástrojů se zploštěnou historií autor naměřil vysokou míru přenosu podvrženého schválení, zatímco čtyři nástroje zachovávající role zpráv stejnému postupu odolaly. Výsledky nelze automaticky vztahovat na všechny verze ani nasazení. Studie sleduje i následné spuštění příkazu v izolovaném prostředí a ukazuje, proč samotná slovní bezpečnostní instrukce nemusí stačit. Navrhuje zachovat původ zpráv nebo bezpečně escapovat označení rolí před shrnováním. Jde o výzkumné výsledky, nikoli oznámení univerzálně fungujícího útoku.