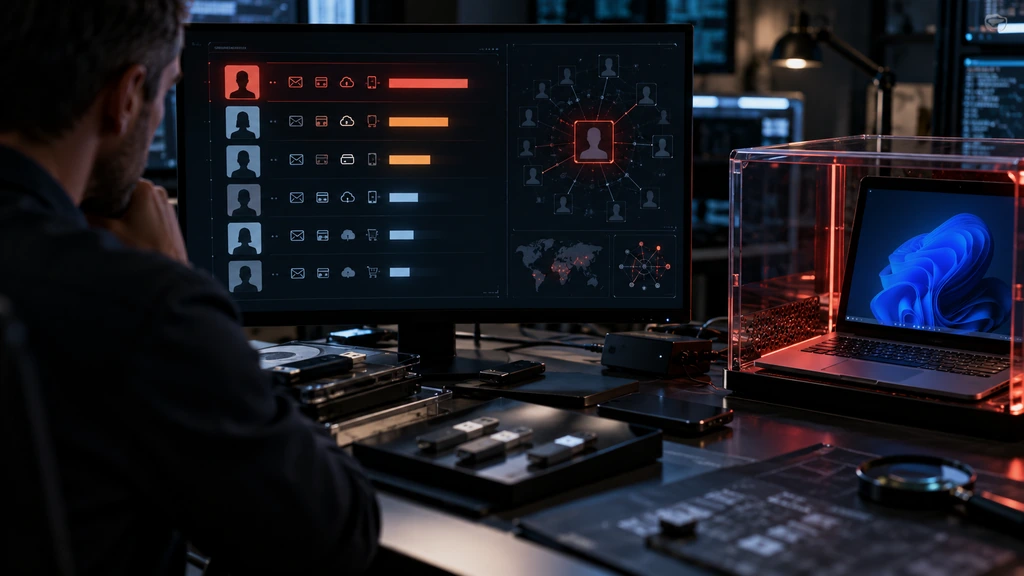
Bezpečnostní výzkumníci popsali infostealer VOLTA, který po krádeži hesel, relací, kryptoměnových peněženek, cloudových klíčů a dalších údajů posílá sesbíraný balík do jazykového modelu. Ten má útočníkovi seřadit oběti podle toho, jak dobře lze jejich data zpeněžit. Malware tak nepoužívá AI jen k automatizaci běžné části útoku, ale jako analytika, který rozhoduje, na koho se vyplatí zaměřit další kroky. Pokud první model odmítne provést hodnocení, VOLTA zkouší další modely v řetězci. Výzkumníci v analyzované konfiguraci našli Claude Opus 4.6, Kimi K2 a Gemini 2.5 Flash. Infostealer se po práci sám maže a nepoužívá vlastní útočnou infrastrukturu, což komplikuje dohledání operátora. Případ ukazuje, že generativní AI se v malwaru nemusí starat o psaní kódu. Stačí, když z rozsáhlé krádeže udělá prioritizovaný seznam cílů pro další monetizaci.